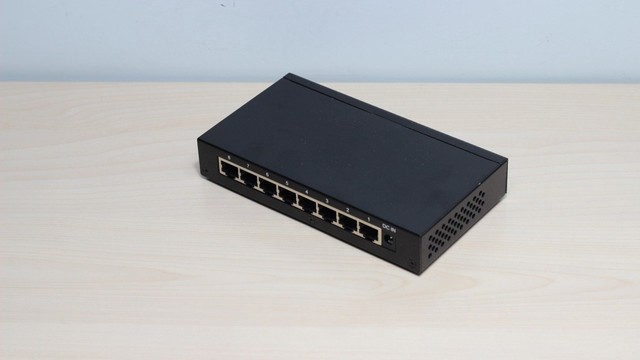
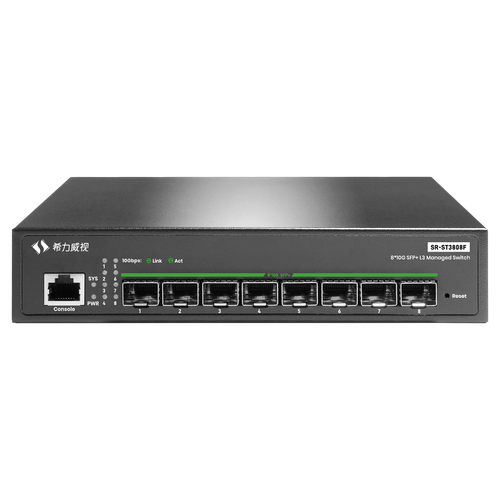
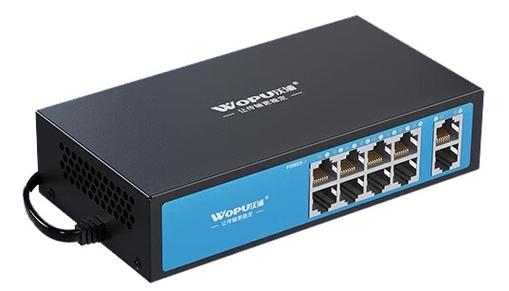
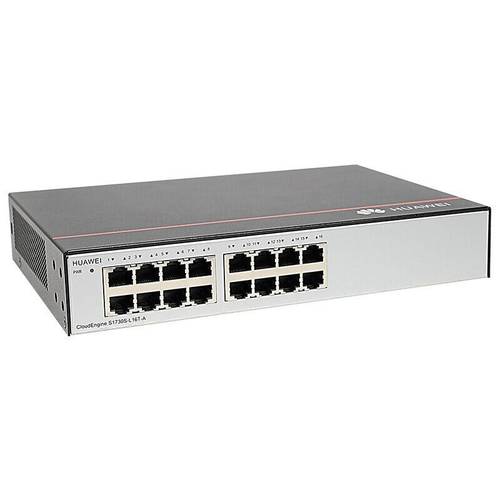
构建可扩展网络,助力系统时刻安全运行——网络交换机的核心角色
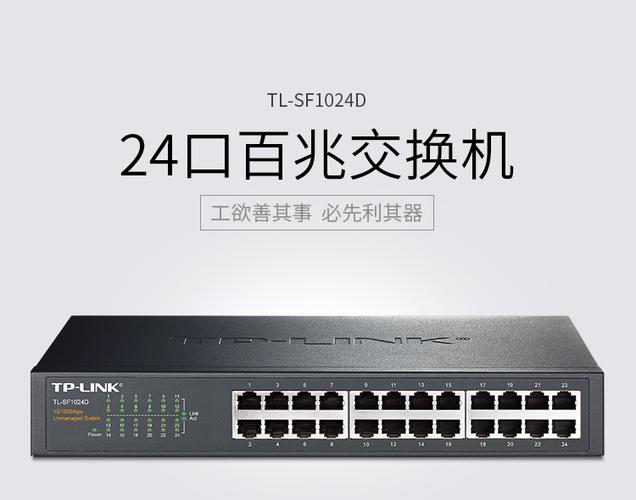
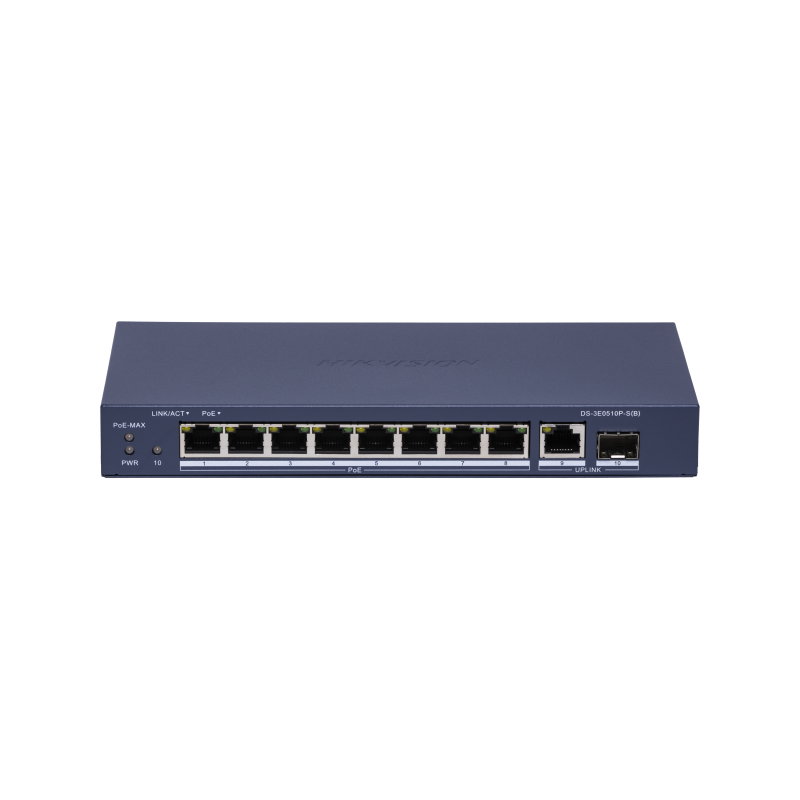
在当今数字化时代,企业的业务连续性与数据安全高度依赖于底层网络架构的健壮性。无论是云计算、物联网还是人工智能应用,都需要一张既能灵活扩展又能时刻保障安全的网络。而在这张网络中,网络交换机扮演着无可替代的核心角色。本文将探讨如何通过合理部署与配置网络交换机,构建可扩展的网络,从而助力系统时刻安全运行。\n\n一、可扩展网络的内涵与挑战\n\n可扩展性意味着网络能够在不牺牲性能的前提下,随着业务增长平滑地增加端口、带宽和功能。传统扁平网络容易遇到广播风暴、带宽瓶颈和单点故障。构建可扩展网络需要从拓扑结构、设备选型和协议设计入手。典型方案包括:采用分层设计(核心层、汇聚层、接入层),使用支持堆叠或纵向扩展的交换机,以及部署VLAN(虚拟局域网)和链路聚合技术。这样既能隔离广播域,又能实现冗余链路,提升整体吞吐量。\n\n二、网络交换机在可扩展性中的关键作用\n\n网络交换机是现代网络的“交通枢纽”。与集线器不同,交换机基于MAC地址进行数据帧转发,能够显著减少冲突域,提升带宽利用率。对于可扩展网络,交换机提供了以下支撑:\n\n1. 端口密度与弹性:模块化交换机允许按需增加端口模块,支持从几十端口扩展到数百端口,适应企业规模变化。\n2. 堆叠与集群:多台交换机通过堆叠技术形成逻辑单一设备,简化管理并增加背板带宽,实现端口和性能的线性扩展。\n3. VLAN与三层交换:VLAN划分逻辑网络,三层交换机则实现VLAN间高速路由,减少对路由器的依赖,提高扩展效率。\n4. 支持新兴协议:如VXLAN(虚拟扩展局域网),便于在数据中心构建大二层网络,支持虚拟机迁移和多租户环境。\n\n案例:某中型企业初期采用单台交换机接入所有部门,随着员工增长出现网络卡顿。后通过堆叠两台三层交换机,并划分销售、研发、财务VLAN,网络性能提升80%,且新部门接入仅需增加成员交换机,实现了平滑扩展。\n\n三、安全运行:交换机是防线第一关\n\n可扩展性不能以牺牲安全为代价。系统时刻安全运行,需要交换机具备多重安全机制:\n\n1. 端口安全:限制每个端口允许的MAC地址数量,防止MAC泛洪攻击;绑定合法MAC,阻止未授权设备接入。\n2. 访问控制列表(ACL):基于IP、端口、协议等过滤流量,隔离敏感区域。
3. DHCP Snooping与动态ARP检测:防止DHCP欺骗和ARP中间人攻击,确保终端获取正确网络配置。
4.
风暴控制:抑制广播、组播和未知单播风暴,避免网络瘫痪。
- 802.1X认证:对接入用户进行身份验证,只有合法用户才能访问网络,实现“零信任”接入。
- 私有VLAN:在同一VLAN内隔离用户端口,防止横向渗透。
- 安全审计与日志:交换机可记录流量异常和安全事件,便于追溯与响应。
交换机的固件更新、强密码策略和远程管理加密(如SSH、SNMPv3)也是保障设备自身安全的基础。
四、构建可扩展且安全网络的实践建议
- 分层设计+冗余:核心层采用双交换机堆叠,汇聚层与接入层通过链路聚合互连,消除单点故障。
- VLAN与子网规划:按部门或功能划分VLAN,结合IP子网,减少广播扩散,并实施ACL。
- 启用安全特性:所有接入端口配置端口安全、802.1X和DHCP Snooping,并定期审查ACL。
- 监控与管理:部署网管软件,实时监控交换机CPU、内存和端口状态,发现异常流量及时告警。
- 按需扩展:选择支持堆叠、模块化和开放协议(如OpenFlow)的交换机,为未来SDN(软件定义网络)演进留出空间。
- 测试与演练:定期进行故障切换和渗透测试,验证安全策略有效性。
五、
可扩展性与安全性并非鱼与熊掌,合理的网络交换机选型、配置与管理能够同时满足两者。网络交换机作为网络架构的基石,其堆叠能力、VLAN划分、三层路由及丰富的安全特性,为系统时刻安全运行提供了坚实保障。在数字化转型浪潮中,只有构建一张弹性、可靠且安全的网络,才能支撑业务永续,赢得未来。
如若转载,请注明出处:http://www.yingtianfurj.com/product/54.html
更新时间:2026-11-07 21:14:35